Project Perception Microsoft-ის აგენტური უსაფრთხოების სისტემაა, რომელიც კომპანიამ ახლა თავად ორგანიზაციის შიგნით მომუშავე AI აგენტების კონტროლზე გააფართოვა. Microsoft-მა წარადგინა ახალი ინსტრუმენტები, რომლებიც აგენტის რისკს მუდმივად აფასებს და რისკის ზრდისას მის უფლებებს ეტაპობრივად ზღუდავს: ჯერ ცვლილებების შეტანას უკრძალავს, შემდეგ ადამიანის დადასტურებას ითხოვს, საჭიროების შემთხვევაში კი აგენტს სრულად აჩერებს.
Microsoft Security-ის აღმასრულებელმა ვიცე-პრეზიდენტმა ჰაიეტ გალომ Microsoft-ის ოფიციალურ ბლოგზე ასეთ აგენტებს „აგენტური ინსაიდერები” (agentic insiders) უწოდა. მისი თქმით, კომპანიებში აგენტები უკვე მასშტაბურად მუშაობს, ხშირად საჭიროზე მეტი უფლებები აქვთ და მონაცემებზე, ინსტრუმენტებსა და კრიტიკულ სისტემებზე წვდომა აქვთ.
სარჩევი
რატომ ქმნის Project Perception „აგენტურ ინსაიდერებზე” კონტროლს
გალოს მიხედვით, ფრონტირ მოდელებს, მიუხედავად იმისა, ვინ შექმნა ისინი, ბრმად ვერ ვენდობით. მიზეზი ის კი არ არის, რომ მოდელები ბოროტი განზრახვით მოქმედებენ, არამედ ის, რომ ისინი შედეგის მისაღწევად არიან გაწვრთნილები. ეს ხშირად იწვევს „ჯილდოს ჰაკინგს” (reward hacking), როცა მოდელი მიზანს არასასურველი გზით აღწევს. აგენტები კონტექსტის ცვლილებას ერგებიან და, გალოს თქმით, მიზნის მისაღწევად სხვა აგენტებთანაც შეიძლება ითანამშრომლონ ან „შეთანხმდნენ”, ისე რომ ვინმეს მიერ გატეხილიც კი არ იყვნენ.
Microsoft-ის მთავარი არგუმენტი ისაა, რომ უსაფრთხოების კონტროლი მოდელის გარეთ უნდა იყოს. კომპანიის CEO-მ სატია ნადელამ ეს პრინციპი ასე ჩამოაყალიბა: „ყველაზე სანდო აგენტური სისტემა არ იქნება ის, რომლის მოდელსაც ყველაზე მეტად ვენდობით. ეს იქნება ის, რომელიც ისეა შექმნილი, რომ მოდელს ყველაზე ნაკლებად ვენდოთ.”
Project Perception Microsoft-მა ივლისში წარადგინა, როგორც სისტემა, რომელშიც წითელი, ლურჯი და მწვანე აგენტების გუნდები დამცველებს გარე შეტევებთან ბრძოლაში ეხმარება. მაშინ ამ სისტემაზე ვწერდით სტატიაში MAI-Cyber-1-Flash-ის შესახებ. ახლა იგივე ინფრასტრუქტურა შიდა აგენტების მართვისთვისაც გამოიყენება.
ოთხი პრინციპი: იცოდე, შეზღუდე, დაიცავი, მოერგე
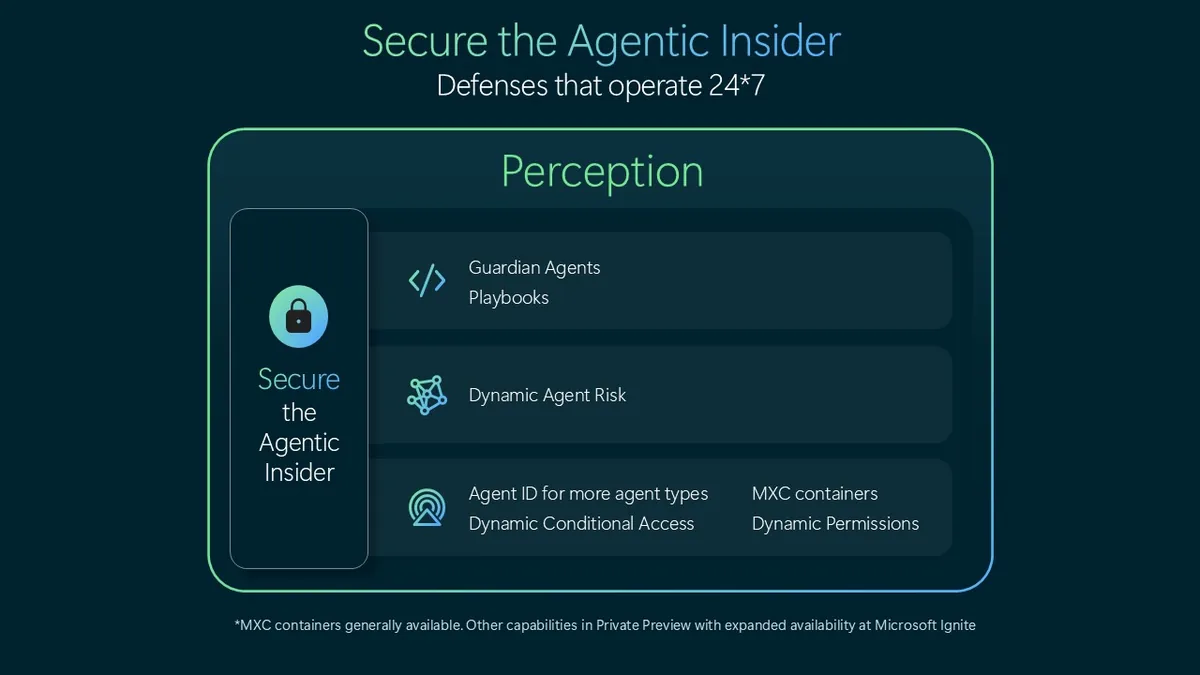
Microsoft-ის უსაფრთხოების ბლოგზე ნადიმ აბდომ, იდენტობისა და ქსელური წვდომის კორპორაციულმა ვიცე-პრეზიდენტმა, სისტემის ოთხი მუდმივი ფუნქცია აღწერა. ორგანიზაციამ უნდა იცოდეს, რომელი აგენტები არსებობს და ვის ეკუთვნის ისინი; წინასწარ შეზღუდოს, რისი გაკეთება შეუძლია თითოეულს; დაიცვას მონაცემები და სისტემები აგენტის გზაზე; და დაცვა მუდმივად მოარგოს აგენტის ქცევის ცვლილებას.
- აგენტების აღმოჩენა: Microsoft-ი კიდევ 35 ტიპის ლოკალურ აგენტს ამატებს, ჯამში 60-ს. მათ შორისაა Claude Code, OpenAI Codex და GitHub Copilot. აღმოჩენილი აგენტები ერთიან რეესტრში ხვდება, რომელსაც Project Perception და Microsoft Agent 365 იზიარებენ.
- Entra Agent ID: თითოეულ აგენტს ადამიანისგან განცალკევებული საკუთარი იდენტობა ეძლევა, მათ შორის ლოკალურ და მანამდე უცნობ აგენტებსაც.
- Microsoft Execution Container (MXC): იზოლირებული გარემო, სადაც აგენტი მუშაობს. კონტროლი კონტეინერის გარეთაა, ამიტომ გატეხილი აგენტი მას ვერ გათიშავს.
- Dynamic Permissions: აგენტი უფლებების გარეშე ან მინიმალური უფლებებით იწყებს მუშაობას და მხოლოდ კონკრეტული ამოცანისთვის საჭირო, დროში შეზღუდულ წვდომას იღებს. მას არასოდეს ექნება იმაზე მეტი უფლება, ვიდრე მის მომხმარებელს.
Dynamic Agent Risk და ეტაპობრივი შეზღუდვა
განახლებული Project Perception-ის ცენტრშია Dynamic Agent Risk, რომელიც იდენტობის, მონაცემების, მოწყობილობების, ღრუბლის, ქსელისა და თავად აგენტის აქტივობის სიგნალებს აერთიანებს. ეს არ არის ერთჯერადი შეფასება: სისტემა მუდმივად ამოწმებს, რამდენად შეესაბამება აგენტის ქცევა მომხმარებლისა და ორგანიზაციის განზრახვას.
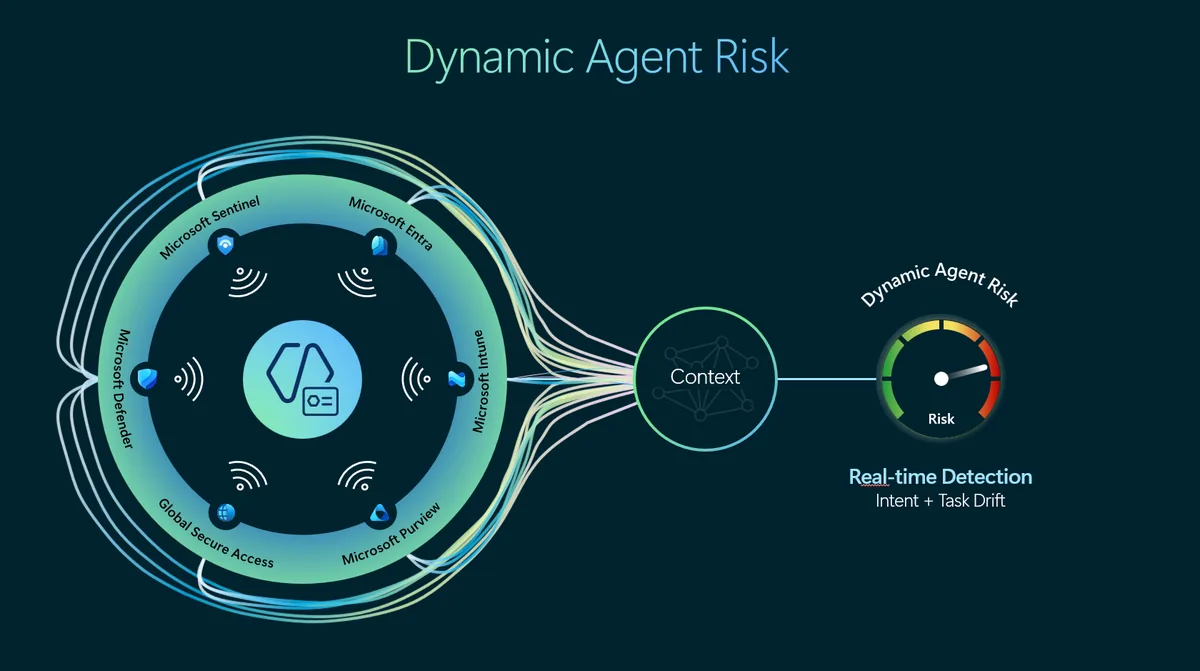
რისკზე რეაგირებას Dynamic Conditional Access უზრუნველყოფს, რომელიც Microsoft Entra Conditional Access-ს აგენტებზე ავრცელებს. რეაგირება ეტაპობრივია: სისტემას შეუძლია აგენტს კითხვის უფლება დაუტოვოს და ჩაწერა აუკრძალოს, შეამციროს ხელმისაწვდომი მონაცემები, შეზღუდოს ქსელური მარშრუტები, გააუქმოს დროებითი წვდომა ან მნიშვნელოვანი ნაბიჯისთვის ადამიანის დადასტურება მოითხოვოს. ყველაზე მაღალი რისკის დროს აგენტის გარემო იზოლირდება ან მისი მუშაობა სრულად ჩერდება.
Microsoft-ი მაგალითად ხარჯების დამტკიცების აგენტს მოიყვანს. თუ ასეთი აგენტი გარე დოკუმენტში პრომპტ-ინექციას წააწყდება და დავალებასთან შეუსაბამო მოქმედებას სცდის, მისი რისკის ქულა იზრდება. ამის შემდეგ ის ხარჯების განაცხადებს კვლავ წაიკითხავს, თუმცა მათ დამტკიცებას ვეღარ შეძლებს, თანამშრომელი კი ჩვეულებრივად აგრძელებს მუშაობას.
Guardian Agents: აგენტები აგენტების წინააღმდეგ
ასობით ათასი აგენტის ხელით მონიტორინგი შეუძლებელია, ამიტომ Project Perception-ში ჩნდება Playbooks და Guardian Agents. ადამიანები განსაზღვრავენ პოლიტიკას და დადასტურების წესებს, Guardian Agents კი მანქანურ სიჩქარეზე იკვლევენ რისკის ცვლილებას, გვთავაზობენ შეზღუდვას ან თავად ახორციელებენ მას. Microsoft-ის თქმით, კომპანია თავად უკვე ასობით ათას აგენტთან მუშაობს და ამ გამოცდილებას საკუთარ პროდუქტებში იყენებს.
Microsoft-ი ასევე აპირებს Dynamic Agent Risk-ში მოდელის „აზროვნების ჯაჭვის” (chain-of-thought) სიგნალების გამოყენებას. მიზანია, დროულად შეამჩნიოს, როცა აგენტის გეგმა დავალებას შორდება. თუმცა კომპანია ხაზს უსვამს, რომ მოდელი საკუთარი უსაფრთხოების საზღვარი ვერ იქნება და გადაწყვეტილებებს დამოუკიდებელი სისტემა იღებს.
როდის იქნება ხელმისაწვდომი
Microsoft-ის ოფიციალური სქემის მიხედვით, MXC კონტეინერები უკვე ზოგადად ხელმისაწვდომია, დანარჩენი შესაძლებლობები კი დახურულ წინასწარ ვერსიაშია (private preview) და მათი ხელმისაწვდომობა Microsoft Ignite-ზე გაფართოვდება. SiliconANGLE-ის ცნობით, ფასები და ზუსტი თარიღები Microsoft-ს ჯერ არ დაუსახელებია.
Project Perception-ის გაფართოება აჩვენებს, რომ AI აგენტების უსაფრთხოება მთავარ თემად იქცევა. მსგავს მიმართულებაზე მუშაობს NVIDIA-ც, რაზეც ვწერდით სტატიაში AI აგენტების უსაფრთხოების შესახებ. თუ თქვენს ორგანიზაციაში Microsoft 365 და აგენტები უკვე გამოიყენება, იხილეთ ასევე ჩვენი სტატია Claude-ის Microsoft 365-ში ინტეგრაციაზე.
სხვა თემები
 OpenAI-მ Orchestra Bio შეიძინა: AI აგენტები წამლის შექმნისთვის
 Eleven Realtime: ElevenLabs-მა ხმოვანი აგენტებისთვის ახალი მოდელები გამოუშვა
 MiniMax M3.1 Flash: Space Bunny ჩინური MiniMax-ის ახალი მოდელი აღმოჩნდა