PHP2Shell არის PHP-ის ძრავში აღმოჩენილი კრიტიკული სისუსტეების ჯგუფი, რომელიც თავდამსხმელს საშუალებას აძლევს, ავტორიზაციის გარეშე სერვერზე საკუთარი კოდი გაუშვას. PHP-ზე მუშაობს WordPress, Drupal, Joomla და Wikipedia-ს MediaWiki, ანუ ინტერნეტის დიდი ნაწილი. ამ ისტორიაში განსაკუთრებით საინტერესო ის არის, რომ ხარვეზის რეალური საფრთხე ხელოვნური ინტელექტის მოდელებმა გამოავლინეს. PHP Foundation-ის ცნობით, შესწორება უკვე გამოვიდა და ყველა, ვინც PHP-ს იყენებს, დაუყოვნებლივ უნდა განაახლოს.
რა არის PHP2Shell და რატომ არის საშიში
სისუსტეები ორი იდენტიფიკატორით აღირიცხა: CVE-2026-109618 და CVE-2026-109619. ორივეს სიმძიმის შეფასება CVSS 9.2-ია. პრობლემა PHP-ის მეხსიერების მართვასა და შეცდომების დამუშავებაშია, ანუ იმ ნაწილში, რომელსაც თითქმის ყველა მოთხოვნა გადის.
სარჩევი
მარტივად რომ ავხსნათ: თუ მოთხოვნა ზუსტად „არასწორ მომენტში“ ამოწურავს PHP-ისთვის გამოყოფილ მეხსიერებას (memory_limit), ძრავი ნაწილობრივ გასუფთავებულ მონაცემებს ტოვებს. იგივე პროცესის მიერ დამუშავებული შემდეგი მოთხოვნა ამ „ნარჩენებს“ ვალიდურ მონაცემად აღიქვამს. სპეციალურად შედგენილი მოთხოვნებით თავდამსხმელს შეუძლია ეს მეხსიერება საკუთარი შინაარსით შეავსოს და ბოლოს სერვერზე კოდი შეასრულოს.
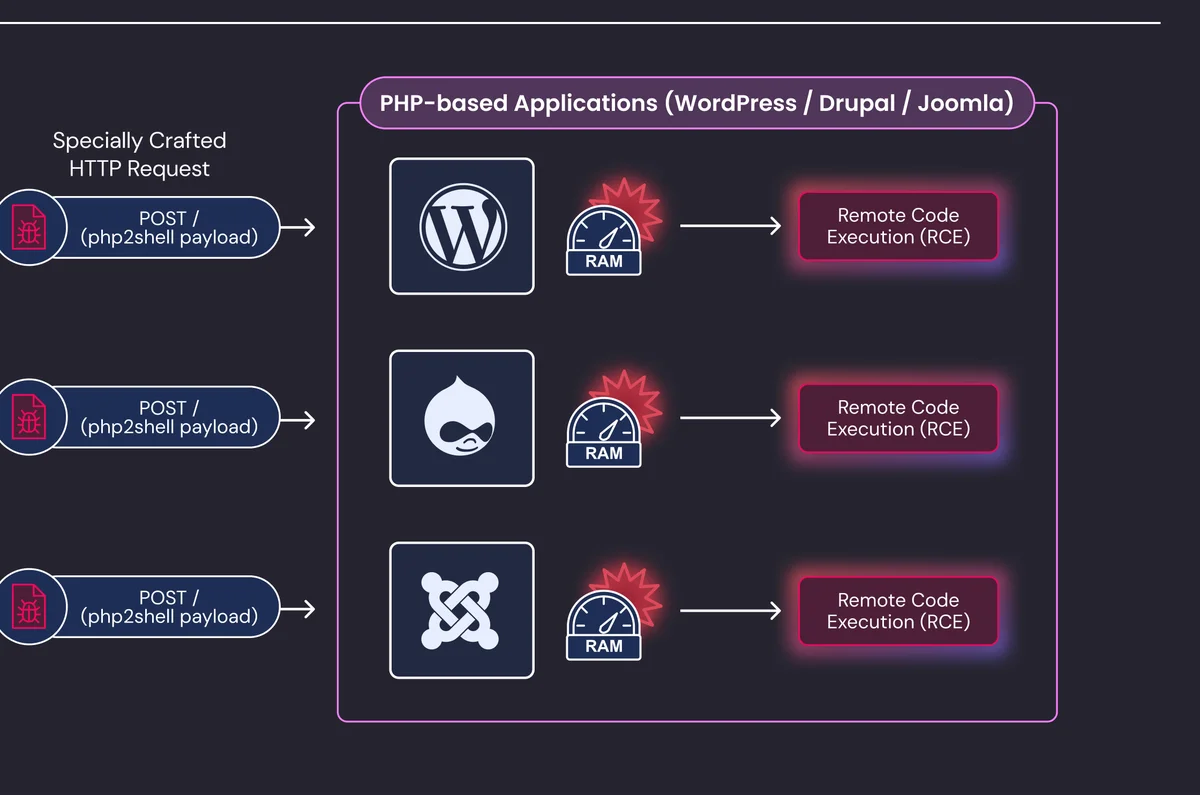
Wiz Research-ის ტექნიკური ანალიზის მიხედვით, ხარვეზი თავად PHP-შია და არა საიტის კოდში. ამიტომ შეიძლება დაუცველი იყოს მარტივი „Hello World“ აპლიკაციაც კი. მკვლევრებმა ავტორიზაციის გარეშე კოდის შესრულება აჩვენეს WordPress-ის, Drupal-ისა და Joomla-ს უახლეს ვერსიებზე. ცალკე სცენარში მათ PHP პროცესის მეხსიერების წაკითხვაც შეძლეს, სადაც შეიძლება ინახებოდეს პაროლები, ტოკენები და API გასაღებები. Wiz-ის თქმით, დაზიანებულია ბოლო ათწლეულის თითქმის ყველა ვერსია, PHP 5.4-მდე.
როგორ აღმოაჩინა AI-მ PHP2Shell: ათწლეულის წინანდელი ხარვეზი
მეხსიერების პრობლემის პირველი ნიშნები PHP-ის დეველოპერებმა ჯერ კიდევ 2024 წელს, გარე აუდიტის დროს შენიშნეს. თუმცა მაშინ მისი რეალურად გამოყენების გზა ვერავინ იპოვა, შესწორება კი რთული აღმოჩნდა და საქმე თვეობით გაჭიანურდა. ვითარება მაშინ შეიცვალა, როცა უსაფრთხოების ფირმა Calif-მა OpenAI-ის Patch the Planet ინიციატივის ფარგლებში და GPT-5.6 Sol-ის დახმარებით სრულფასოვანი შეტევის სცენარი აჩვენა. იმავე დღეს იგივე პრობლემის შესახებ OpenAI-მაც დამოუკიდებლად შეატყობინა, ხოლო Wiz-მა სხვა ვარიანტები იპოვა.
Wiz-მა კვლევაში საკუთარი Wiz Atlas, Google-ის Gemini 4 Argon და GPT-5.6 Sol გამოიყენა, Argon-ის როლს კი განსაკუთრებით გამოყოფს. კომპანიის თქმით, ექსპლოიტის აწყობა რამდენიმე ხარვეზის გადაბმას და თითოეული სერვერის მეხსიერების განლაგებაზე მორგებას მოითხოვდა. ადრე ამას მსოფლიო დონის გუნდს თვეები დასჭირდებოდა, AI მოდელებით კი ერთმა მკვლევარმა ერთ კვირაში შეძლო. Wiz PHP2Shell-ს Heartbleed-სა და Log4Shell-ს ადარებს და მას AI-ის ეპოქის გარდამტეხ მომენტად მიიჩნევს.
PHP Foundation აღნიშნავს, რომ ხარვეზების ძებნისას ადრე Anthropic-ის Claude Mythos-იც გამოიყენეს, ანგარიშების შესამოწმებლად კი OpenAI-ის Daybreak Red. ფონდის თქმით, AI-ით აღმოჩენილი ანგარიშების რაოდენობა მკვეთრად გაიზარდა: 1 ივლისიდან 15 CVE გამოქვეყნდა, 100-ზე მეტი ანგარიში კი არასწორი ან განმეორებითი აღმოჩნდა.
გაჟონვა და დაჩქარებული განახლება
PHP2Shell-ის კოორდინირებული გამჟღავნება ბოლომდე გეგმით ვერ წავიდა. CVE-ის ნომრები გამოშვებამდე ორი დღით ადრე სოციალურ ქსელებში გავრცელდა, არასწორი შეფასებით (10.0). ამის გამო PHP-მ განახლება ერთი დღით ადრე გამოუშვა. ფონდის ცნობით, Calif-მა შეცდომით გამოაქვეყნა ვიდეო, რომელიც შეტევის მუშაობას აჩვენებდა, ხოლო Chainguard-მა შეთანხმებულ ვადამდე ექვსი საათით ადრე გაავრცელა შესწორებული ვერსიები. ფონდის თქმით, გამოშვების მომენტისთვის მომუშავე საჯარო ექსპლოიტი ჯერ არ ჩანდა, თუმცა ეს დიდხანს შეიძლება არ გაგრძელდეს.
რა უნდა გააკეთოს საიტის მფლობელმა
- PHP2Shell-ისგან თავის დასაცავად განაახლეთ PHP ვერსიამდე 8.5.12, 8.4.27, 8.3.36 ან 8.2.35, შემდეგ კი PHP სერვისი გადატვირთეთ.
- PHP 8.1 და უფრო ძველი ვერსიები აღარ მხარდაჭერილია. მათთვის საჭიროა პროვაიდერის შესწორება ან ახალ ვერსიაზე გადასვლა.
- თუ საიტი ჰოსტინგზეა, შეამოწმეთ, რომელ PHP ვერსიას იყენებს და განახლდა თუ არა.
- ბრიტანეთის კიბერუსაფრთხოების ცენტრის რეკომენდაციით, განახლების შემდეგ ლოგებიც უნდა შემოწმდეს შესაძლო შეღწევის კვალზე.
Cloudflare, AWS, Google Cloud, Microsoft და სხვა პროვაიდერებმა დროებითი დაცვის წესები მოამზადეს, მაგრამ სრული გამოსავალი მხოლოდ განახლებაა. OpenAI-მ PHP-ის ვერსიის შესამოწმებელი ინსტრუმენტიც გამოაქვეყნა Codex-ის უნარის სახით, ხოლო დამცველებისთვის Daybreak-ზე 1 მილიარდი დოლარის სუბსიდირებული წვდომა გამოყო. ეს AI-ის კიბერუსაფრთხოების მიმართულების გაგრძელებაა, რომელზეც GPT-5.6 Cyber-ის სტატიაში ვწერდით.
შეჯამება
PHP2Shell PHP-ის ძრავის ორი კრიტიკული სისუსტეა, რომლებიც ავტორიზაციის გარეშე სერვერზე კოდის შესრულებისა და მეხსიერების წაკითხვის საშუალებას იძლევა. შესწორება ყველა მხარდაჭერილი ვერსიისთვის გამოვიდა და PHP-ზე მომუშავე ნებისმიერი საიტი, მათ შორის WordPress, დაუყოვნებლივ უნდა განახლდეს.
ეს შემთხვევა კარგად აჩვენებს, როგორ ცვლის AI კიბერუსაფრთხოების ბალანსს. ხარვეზი წლების განმავლობაში ცნობილი, მაგრამ „თეორიული“ იყო, რადგან მისი გამოყენება ზედმეტად რთული ჩანდა. AI აგენტებმა და დიდმა ენობრივმა მოდელებმა ეს ბარიერი მოხსნეს. ამჯერად დამცველებმა მოასწრეს, მაგრამ იგივე ინსტრუმენტები თავდამსხმელებისთვისაც ხელმისაწვდომი ხდება, ამიტომ განახლებებზე სწრაფი რეაგირება ახლა უფრო მნიშვნელოვანია, ვიდრე ოდესმე.
სხვა თემები
 Gemini Android Auto-ში: Personal Intelligence მძღოლს პერსონალურ პასუხებს აძლევს
 GPT-Rosalind-მა ტვინის უჯრედებში DCTN1-ისა და ქოლესტერინის კავშირი იპოვა
 ChatGPT Locked Chats: საუბრების დაბლოკვა PIN კოდით და Face ID-ით