OpenAI-ის უსაფრთხოების მკვლევრებმა AI აგენტების ავტომატური სისტემა შექმნეს, რომელიც პროგრამებში სუსტ წერტილებს თავად ეძებს. ერთ-ერთ გამოცდაში სისტემამ Linux-ის ბირთვში 948 ისეთი სუსტი წერტილი იპოვა, რომლითაც ჩვეულებრივ მომხმარებელს კომპიუტერზე სრული კონტროლის აღება შეეძლო. თითოეულისთვის მან გამოსასწორებელი კოდიც თავად მოამზადა. კომპანიამ კვლევა 4 ნოემბერს გამოაქვეყნა.
რა არის Linux-ის ბირთვი
ყველა კომპიუტერს და ტელეფონს ოპერაციული სისტემა აქვს. მის ცენტრში ბირთვია, პროგრამა, რომელიც აპლიკაციებსა და მოწყობილობას შორის შუამავალია. ის წყვეტს, რომელ პროგრამას რისი უფლება აქვს.
სარჩევი
Linux-ის ბირთვი ყველგანაა. მასზე მუშაობს Android-ის ტელეფონები, ინტერნეტის სერვერების დიდი ნაწილი, ღრუბლოვანი სერვისები და სუპერკომპიუტერები. მას ყოველდღე მილიარდობით ადამიანი იყენებს, ხშირად ისე, რომ ვერც ხვდება. ამიტომ მისი ყოველი ხარვეზი ბევრ მოწყობილობას ეხება.
Linux-ის ბირთვი ძალიან დიდია: მასში 40 მილიონზე მეტი ხაზი კოდია. მას ათასობით პროგრამისტი წლების განმავლობაში წერდა და დღესაც ავითარებს. ასეთ დიდ პროექტში შეცდომების ხელით პოვნა ძალიან რთული და ნელია. სწორედ ამიტომ აირჩია OpenAI-მ გამოცდისთვის Linux-ის ბირთვი: თუ AI აქ უმკლავდება, სხვა მნიშვნელოვან პროგრამებშიც გამოადგება.
რას ნიშნავს ასეთი სუსტი წერტილი
წარმოიდგინეთ ოფისი, სადაც ყველა თანამშრომელს მხოლოდ თავისი ოთახის გასაღები აქვს, დირექტორს კი ყველა კარის. კომპიუტერიც ასე მუშაობს: ჩვეულებრივ ანგარიშს შეზღუდული უფლებები აქვს, ადმინისტრატორს (ე.წ. root) კი ყველაფერი შეუძლია.
OpenAI-მ ისეთი შეცდომები მოძებნა, რომლებიც ჩვეულებრივ მომხმარებელს დირექტორის გასაღების „გაყალბების“ საშუალებას აძლევს. ასეთი შეცდომით თავდამსხმელს, რომელიც სისტემაში უკვე მცირე უფლებებით შევიდა, შეუძლია მონაცემები მოიპაროს, პროგრამები დააყენოს ან სისტემა სრულად დაიმორჩილოს.
როგორ მუშაობს სისტემა
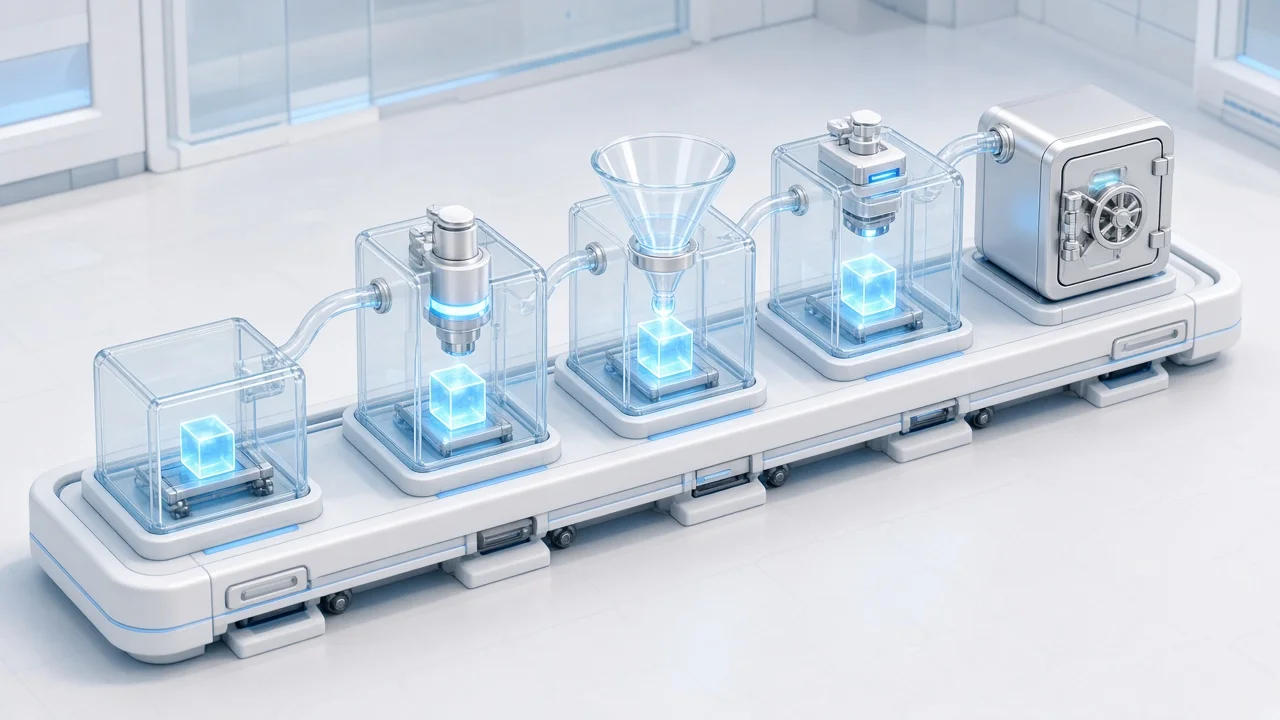
სისტემის ცენტრში OpenAI-ის ჯერ გამოუშვებელი მოდელია, რომელიც კიბერუსაფრთხოებაზეა გაწვრთნილი. სამუშაოს რამდენიმე AI აგენტი ინაწილებს, ზუსტად ისე, როგორც ადამიანების გუნდი:
- ჯერ აგენტები ირჩევენ კოდის იმ ნაწილებს, რომლებიც ჩვეულებრივი მომხმარებლისთვის ხელმისაწვდომია. ასეთი კოდის მთლიანი მოცულობის დაახლოებით 7% აღმოჩნდა.
- შემდეგ ამ ნაწილებს კითხულობენ და შესაძლო შეცდომებს ეძებენ. 12 საათში მათ 2 308 საეჭვო ადგილი იპოვეს.
- თითოეულ ეჭვს უსაფრთხო, ჩაკეტილ სატესტო კომპიუტერზე ამოწმებენ. 1 724 შეცდომა ნამდვილი აღმოჩნდა.
- ამოწმებენ, შეიძლება თუ არა შეცდომის გამოყენება კომპიუტერის ხელში ჩასაგდებად. ასეთი 948 უნიკალური შემთხვევა დადასტურდა.
- ბოლოს სისტემა გამოსასწორებელ კოდს წერს, მკვლევრები კი ყველაფერს ამოწმებენ, სანამ Linux-ის შემქმნელებს გაუგზავნიან.
მნიშვნელოვანია, რომ გამოცდა ჩვეულებრივ, ფართოდ გამოყენებულ სისტემაზე ჩატარდა, ჩართული სტანდარტული დაცვით, და არა სპეციალურად დასუსტებულზე.
რამდენი დაჯდა და რატომ არის ეს მნიშვნელოვანი
სრულმა შემოწმებამ დაახლოებით 1.2 მილიონი დოლარი დაჯდა, ანუ ერთ სუსტ წერტილზე დაახლოებით 1 279 დოლარი. შედარებისთვის, ჰაკერულ შეჯიბრებებზე Linux-ის ბირთვის ერთ ასეთ ხარვეზში ისტორიულად 20 000-დან 70 000 დოლარამდე იხდიდნენ. მაშასადამე, ის, რაც ადრე თითოეულ შეცდომაზე ცალკე, ხანგრძლივ კვლევას მოითხოვდა, ახლა გაცილებით იაფად და სწრაფად კეთდება.
ეს კარგიც არის და საშიშიც. კარგია, რადგან დამცველებს შეცდომების სწრაფად პოვნა და გასწორება შეუძლიათ. საშიშია, რადგან მსგავსი ინსტრუმენტები მომავალში თავდამსხმელებსაც შეიძლება ჰქონდეთ. OpenAI-ის თქმით, AI აგენტებმა სულ მცირე 10 ახალი ხერხი გამოიყენეს, რომელიც გარე ექსპერტებისთვისაც უცნობი იყო. უსაფრთხოების მიზნით, ამ ხერხების დეტალებს კომპანია არ აქვეყნებს.
მოდელები სწრაფად უმჯობესდება. ივლისში OpenAI-ის წინა მოდელმა მსგავს გამოცდაში 166 ასეთი სუსტი წერტილი იპოვა. ოქტომბერში ახალმა მოდელმა ხუთჯერ მეტი, თუმცა Linux-ის ბირთვი ამ დროს უკვე გამაგრებული იყო.
რას აკეთებენ ხარვეზების გასასწორებლად
Linux-ის შემქმნელები სწრაფად მუშაობენ. შემოწმების 10 დღეში 61 ასეთი შეცდომა უკვე გასწორებული იყო, 43-ზე გასწორება მზადდებოდა, 299 კი საჯაროდ განიხილებოდა. OpenAI-მ ასობით შეტყობინება და გამოსასწორებელი კოდი უკვე გაგზავნა, დანარჩენს კი პარტნიორებთან ერთად ეტაპობრივად აგზავნის.
Linux-ის ბირთვი ერთადერთი სამიზნე არ იქნება: კომპანია მსგავს შემოწმებას სხვა მნიშვნელოვან ღია პროგრამებზეც გეგმავს.
სისტემა შეუცდომელი არ არის. ერთ ადრეულ გამოცდაში აგენტებმა 200 წარმატება დააფიქსირეს, მაგრამ 20 შემთხვევაში კომპიუტერზე კონტროლი სხვა, დავალებაში არმყოფი შეცდომით აიღეს. ამის შემდეგ OpenAI-მ დამატებითი შემოწმება დაამატა. გამოსასწორებელ კოდსაც თავიდან ზოგჯერ ზედმეტად დიდი ან უხერხული ცვლილებები ჰქონდა, ამიტომ მას ადამიანები ამოწმებენ.
რა უნდა გააკეთოს ჩვეულებრივმა მომხმარებელმა
მთავარი რჩევა მარტივია: დააყენეთ განახლებები დროულად. OpenAI წერს, რომ ახლო მომავალში განუახლებელ სისტემაზე ჩვეულებრივი ანგარიშიც კი ძლიერი თავდამსხმელისთვის თითქმის სრულ კონტროლს ნიშნავს. კომპანიებს კი ურჩევს, პროგრამები ერთმანეთისგან იზოლირებულ გარემოში გაუშვან, რათა ერთმა შეცდომამ მთელი სისტემა არ დააზიანოს.
ეს სამუშაო OpenAI-ის Daybreak ინიციატივის ნაწილია. მანამდე კომპანიამ GPT-5.6 Cyber წარადგინა, უფრო ადრე კი კოდის შემოწმების ინსტრუმენტი Codex Security.
წყაროები
სხვა თემები
 OpenAI-მ Images 2.6 წარადგინა: სურათებს 50%-ით სწრაფად ქმნის და GIF-ებად აცოცხლებს
 Grok Bot-ს ახლა დარეკვა შეუძლია: ასისტენტი მომხმარებლის ნაცვლად ზარებს ახორციელებს
 ChatGPT-ის მომხმარებლები 1,2 მილიარდია: OpenAI ამბობს, რომ ძიება Google-ის მეხუთედს აღწევს