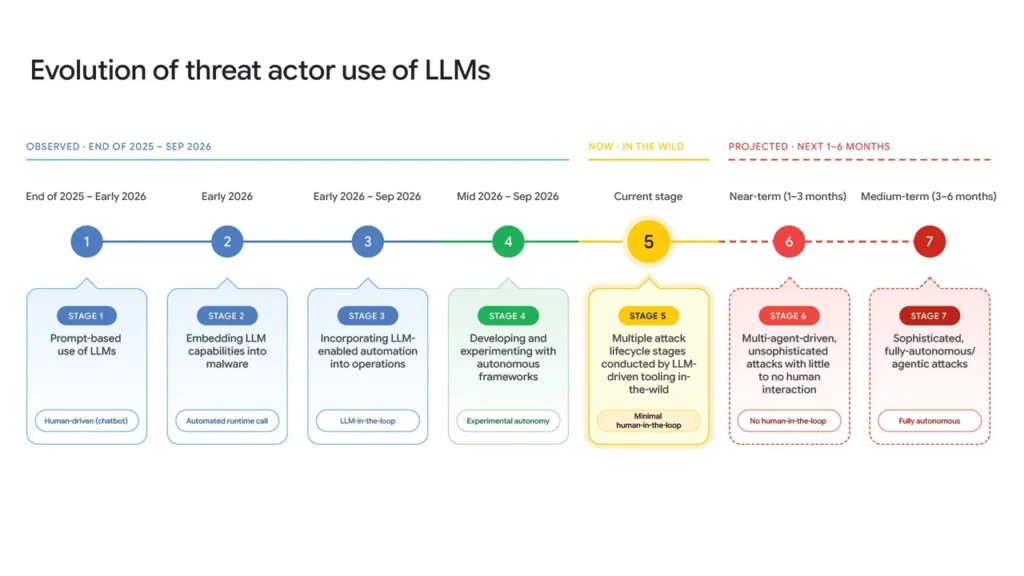
Google Threat Intelligence Group-მა (GTIG) და კიბერუსაფრთხოების კომპანია Mandiant-მა ახალი ერთობლივი ანგარიში გამოაქვეყნეს. მკვლევართა განცხადებით, ჰაკერები კიბერშეტევების განსახორციელებლად უკვე აქტიურად და თითქმის ავტომატურ რეჟიმში იყენებენ ხელოვნური ინტელექტის აგენტებს. დოკუმენტში აღნიშნულია, რომ AI აგენტებით შეტევები თეორიული საფრთხიდან უკვე რეალურ ინციდენტებში გადავიდა. საუბარია ისეთ ღია კოდის ხელსაწყოებზე, როგორებიცაა ARTEX და PentAGI. მსგავს სისტემებს „აგენტურ ჩარჩოებს“ (Agentic Frameworks) უწოდებენ — ეს არის პროგრამული გარემო, რომელიც რამდენიმე სპეციალიზებულ AI აგენტს აერთიანებს და შეტევის ცალკეულ ეტაპებს დამოუკიდებლად ასრულებს. სპეციალისტების შეფასებით, ინდუსტრიამ მნიშვნელოვანი ზღვარი გადაკვეთა: ოპერაციები, რომლებსაც ადრე საათები ან დღეები სჭირდებოდა, ახლა წუთებსა და წამებში სრულდება.
მრავალაგენტიანი სისტემა ნიშნავს, რომ დავალებაზე ერთდროულად რამდენიმე AI მოდული მუშაობს: თითოეულს საკუთარი ვიწრო ფუნქცია აქვს, ხოლო მთავარი აგენტი მათ მოქმედებებს კოორდინაციას უწევს. თუ ადრე ჰაკერი თავად უსვამდა ჩატბოტს კითხვებს და კოდს ხელით აკოპირებდა, ახლა, Google-ის თქმით, ეს პროცესი ბევრად უფრო ავტონომიურად მიმდინარეობს.
სარჩევი
რას აფიქსირებენ GTIG და Mandiant რეალურ ინციდენტებში?
ანგარიში ეყრდნობა Mandiant-ის მიერ გამოძიებულ კიბერინციდენტებს, საფრთხეების გლობალურ მონიტორინგსა და Google-ის პლატფორმის მონაცემებს. ექსპერტები განმარტავენ, რომ თავდასხმის საბაზისო მეთოდები არ შეცვლილა — ჰაკერები კვლავ იპარავენ მომხმარებლის მონაცემებს და უტევენ განუახლებელ სისტემებს, თუმცა რადიკალურად გაიზარდა შეტევების სისწრაფე და მასშტაბი.
GTIG-მა რეალურ კიბერშეტევებში უკვე დააფიქსირა CAIRN-ისა და PentAGI-ის გამოყენება, ხოლო CyberStrikeAI-სა და HexStrike AI-ის შემთხვევაში ჯერჯერობით სატესტო და ექსპერიმენტულ აქტივობას აკვირდება. ანგარიშის მიხედვით, ამ ხელსაწყოებს რამდენიმე საერთო მახასიათებელი აქვთ: ისინი თავად პოულობენ და იყენებენ სისტემის შედარებით მარტივ სისუსტეებს, ადგილზევე წერენ საჭირო კოდს და წარუმატებელი მცდელობის შემთხვევაში ტაქტიკას ავტომატურად ცვლიან. შესაბამისად, AI აგენტებით შეტევები ამ ეტაპზე სწორედ მსგავსი დამხმარე ჩარჩოებით ხორციელდება და არა სრულად დამოუკიდებელი, ადამიანისგან უმართავი სისტემებით.
Google-ის ცნობით, CAIRN-ის კვალი შეერთებულ შტატებში, მათ შორის აეროკოსმოსურ და საავიაციო სექტორში გამოჩნდა. რაც შეეხება PentAGI-ს, კომპანია მას აღწერს, როგორც მარტივად გამოსაყენებელ ინსტრუმენტს, სადაც ოპერატორისგან მხოლოდ სამიზნისა და საბოლოო მიზნის მითითებაა საჭირო. 2026 წლის აგვისტოს ბოლოდან ოქტომბრის დასაწყისამდე GTIG აზიის რეგიონში PentAGI-ის მოდიფიცირებულ ვერსიას აკვირდებოდა. ჰაკერები მას პროგრამული უზრუნველყოფის მომწოდებლებისა და მსხვილი სატელეკომუნიკაციო კომპანიების დასაზვერად და სისუსტეების აღმოსაჩენად იყენებდნენ. შემთხვევათა უმეტესობა დაზვერვის ეტაპს არ გასცდენია, თუმცა რამდენიმე ოპერაცია სისტემაში წარმატებული შეღწევითა და პოზიციების გამყარებით დასრულდა. ერთ-ერთ ინციდენტში PentAGI-ის სამიზნე აეროკოსმოსური სექტორიც გახდა, რაც ადასტურებს, რომ AI აგენტებით შეტევები მხოლოდ ერთი რეგიონით ან ერთი ინსტრუმენტით აღარ შემოიფარგლება.
რა აჩვენა ARTEX-ის ანალიზმა?
კიდევ უფრო თვალსაჩინო მაგალითია ARTEX, რომელსაც GTIG-მა და Mandiant-მა ოქტომბრის ბოლოს ცალკე კვლევა მიუძღვნეს. ეს არის მრავალაგენტიანი პლატფორმა, რომელიც თავდაპირველად GitHub-ზე განთავსდა. ოქტომბერში ავტორმა საწყისი რეპოზიტორია წაშალა, რადგან ინსტრუმენტი ჰაკერებმა მასობრივად აითვისეს, თუმცა, Google-ის თქმით, ქსელში მისი ასლები და მოდიფიცირებული ვერსიები კვლავ ვრცელდება.
აგვისტოს ბოლოდან ARTEX-ს იყენებენ როგორც ფინანსურ მოგებაზე ორიენტირებული კრიმინალური ჯგუფები, ისე კიბერჯაშუშობაში ეჭვმიტანილი აქტორები. Mandiant-ის მიერ შესწავლილ ინციდენტებში AI აგენტებით შეტევები ფიქსირდებოდა ქსელის დაზვერვის, შიდა სისტემებში გადაადგილებისა (Lateral Movement) და ადმინისტრაციული უფლებების მოპოვების (Privilege Escalation) ეტაპებზე. ხშირ შემთხვევაში, ჰაკერი სისტემას აწვდიდა უკვე მოპარული ანგარიშის მონაცემებს, შემდგომ მოქმედებებს კი მთლიანად AI ხელსაწყოს ანდობდა.
Google ანგარიშში იმოწმებს კიბერუსაფრთხოების კომპანია Wiz-ის კვლევასაც. Wiz აკვირდება ARTEX-თან დაკავშირებულ კამპანიას, რომელსაც GTIG აღნიშნავს კოდით UNC7228 (რაც ემთხვევა Microsoft-ის მიერ იდენტიფიცირებულ, ჩინეთთან დაკავშირებულ დაჯგუფება STORM-0940-ის აქტივობას). Wiz-ის მონაცემებით, შეტევების შედეგად დაზარალდნენ ორგანიზაციები აშშ-სა და ევროპაში — მათ შორის პროგრამული უზრუნველყოფის, მრეწველობის, ნახევარგამტარებისა და ტელეკომუნიკაციების სექტორებში. ერთი მოპარული ანგარიშიდან სისტემაში სრული კონტროლის მოპოვებამდე თავდამსხმელებს საშუალოდ ოთხი საათი სჭირდებოდათ, ხოლო ერთ-ერთ შემთხვევაში ეს პროცესი სულ რაღაც 15 წუთში დასრულდა. ეს ფაქტი ნათლად აჩვენებს, რამდენად სწრაფი და საშიში შეიძლება იყოს AI აგენტებით შეტევები მაშინ, როცა ჰაკერს საწყისი წვდომა უკვე მოპოვებული აქვს.
სისტემურ ჟურნალებში (Logs) GTIG-მა აღმოაჩინა მოქმედებების მოკლე, ულტრასწრაფი სერიები, რომლებიც ადამიანის ხელით მუშაობას არ ჰგავს: თითოეული სესია 2-დან 25 წამამდე გრძელდებოდა, ერთ-ერთ ოპერაციაში კი 23 წამში 27 ბრძანება შესრულდა. ამავდროულად, აგენტი ხშირად უშვებდა შეცდომებს და პროცესს თავიდან იწყებდა, რაც სისტემაში უამრავ კვალს ტოვებდა. სწორედ ამიტომ, Google აღნიშნავს, რომ დღეს AI აგენტებით შეტევები ჯერ კიდევ განვითარების ადრეულ საფეხურზეა — ისინი ხმაურიანი და ნაკლებად დახვეწილია, თუმცა ხშირად მიზანს მაინც აღწევს.
როგორ ცვლის AI უსაფრთხოების ხარვეზების აღმოჩენას?
კიბერუსაფრთხოებაში ექსპლოიტი (Exploit) ეწოდება კოდს ან მეთოდს, რომლითაც ჰაკერი პროგრამულ სისუსტეს იყენებს, ხოლო პაჩი (Patch) არის უსაფრთხოების განახლება, რომელიც ამ ხარვეზს ასწორებს. Zero-day არის ახალი ხარვეზი, რომლის შესახებაც დეველოპერმა ჯერ არ იცის ან განახლება არ გამოუშვია, ხოლო N-day უკვე საჯაროდ ცნობილი სისუსტეა, რომელსაც ჰაკერები იმ სისტემების წინააღმდეგ იყენებენ, სადაც განახლება დროულად არ დაყენებულა.
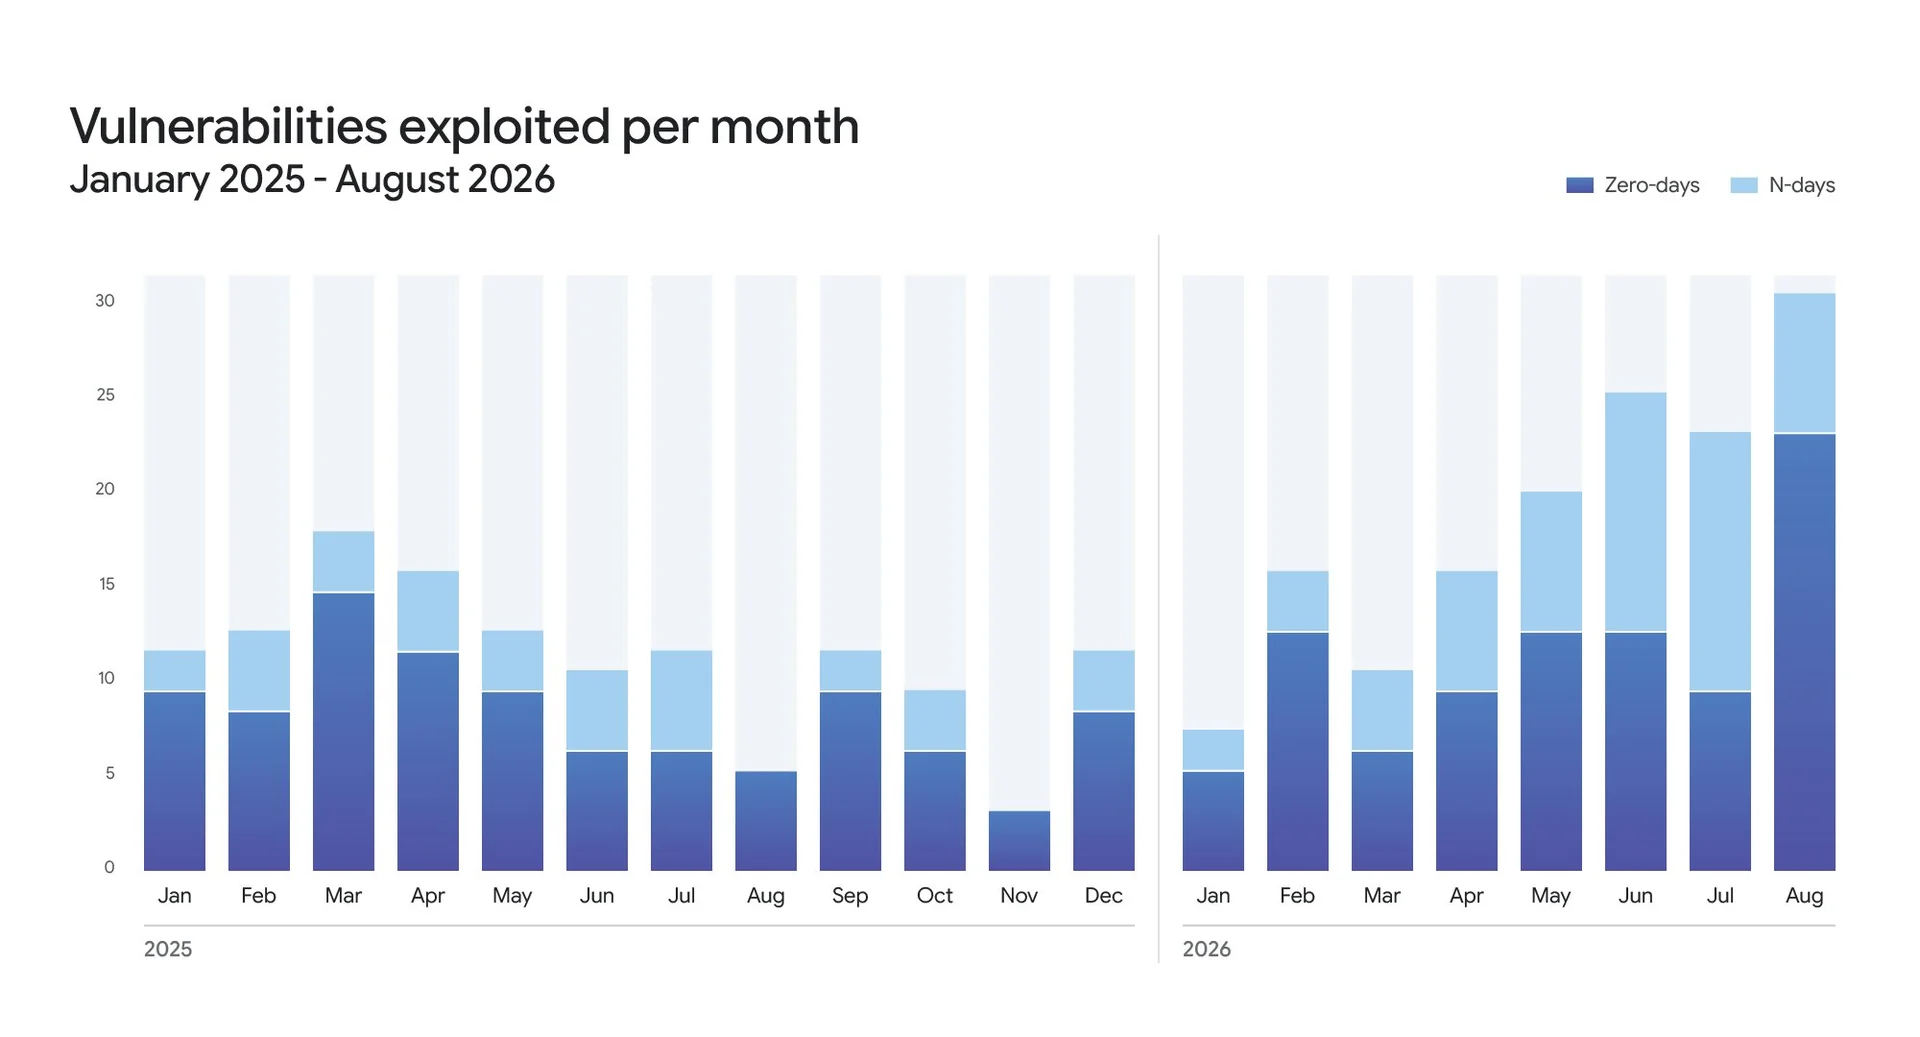
Google-ის განმარტებით, AI აგენტებმა განსაკუთრებით გაამარტივეს უკვე გამოსწორებული (N-day) ხარვეზებისთვის სამუშაო ექსპლოიტების შექმნა: მოდელები ადარებენ პროგრამულ კოდს განახლებამდე და განახლების შემდეგ, პოულობენ შეცვლილ უბანს და ხვდებიან, სად იყო სისუსტე. GTIG-ის სტატისტიკით, 2026 წლის იანვრიდან აგვისტომდე გამოვლენილი და ჰაკერების მიერ გამოყენებული ხარვეზების რაოდენობა თითქმის გაორმაგდა. Zero-day შეტევების საშუალო თვიური მაჩვენებელი 2025 წლის 8 შემთხვევიდან 2026 წელს 11-მდე გაიზარდა, ხოლო აგვისტოში პიკს — 22 შემთხვევას მიაღწია.
გასულ კვარტალში მკვლევრებმა პირველად დააფიქსირეს შემთხვევა, როდესაც დიდ ენობრივ მოდელზე (LLM) დაფუძნებული სისტემა ხარვეზის პოვნასა და გამოყენებას ადამიანის ჩარევის გარეშე, თავიდან ბოლომდე ავტონომიურად ცდილობდა. GTIG-მა მიაკვლია ღია სატესტო სერვერს, რომელზეც მუშაობდა ხელსაწყო სახელად exploit_agent. პროგრამა ადარებდა პოპულარული ვებგვერდების კოდს განახლებამდე და განახლების შემდეგ, აფასებდა სისუსტეს და ავტომატურად ცდილობდა შეღწევას. სერვერის მონაცემებით, ოპერატორის სამიზნეს ფრანგული მედიის, გართობისა და განათლების პორტალები წარმოადგენდა.
პარალელურად, Google აღნიშნავს, რომ ენობრივი მოდელები ხშირად აგენერირებენ ყალბ ან უფუნქციო ექსპლოიტებსაც, რაც კიბერუსაფრთხოების გუნდებს დამატებით თავსატეხს უჩენს, რადგან თითოეული საფრთხის ხელით გადამოწმება უწევთ. კომპანიის შეფასებით, დღევანდელი მდგომარეობა ჯერ კიდევ „მინიმალური ადამიანური ჩარევის“ ეტაპია, ხოლო სრულად ავტონომიური შეტევების გამოჩენას ექსპერტები უახლოეს თვეებში ვარაუდობენ.
რა არის LLMJacking და როგორ იცავს Google ეკოსისტემას?
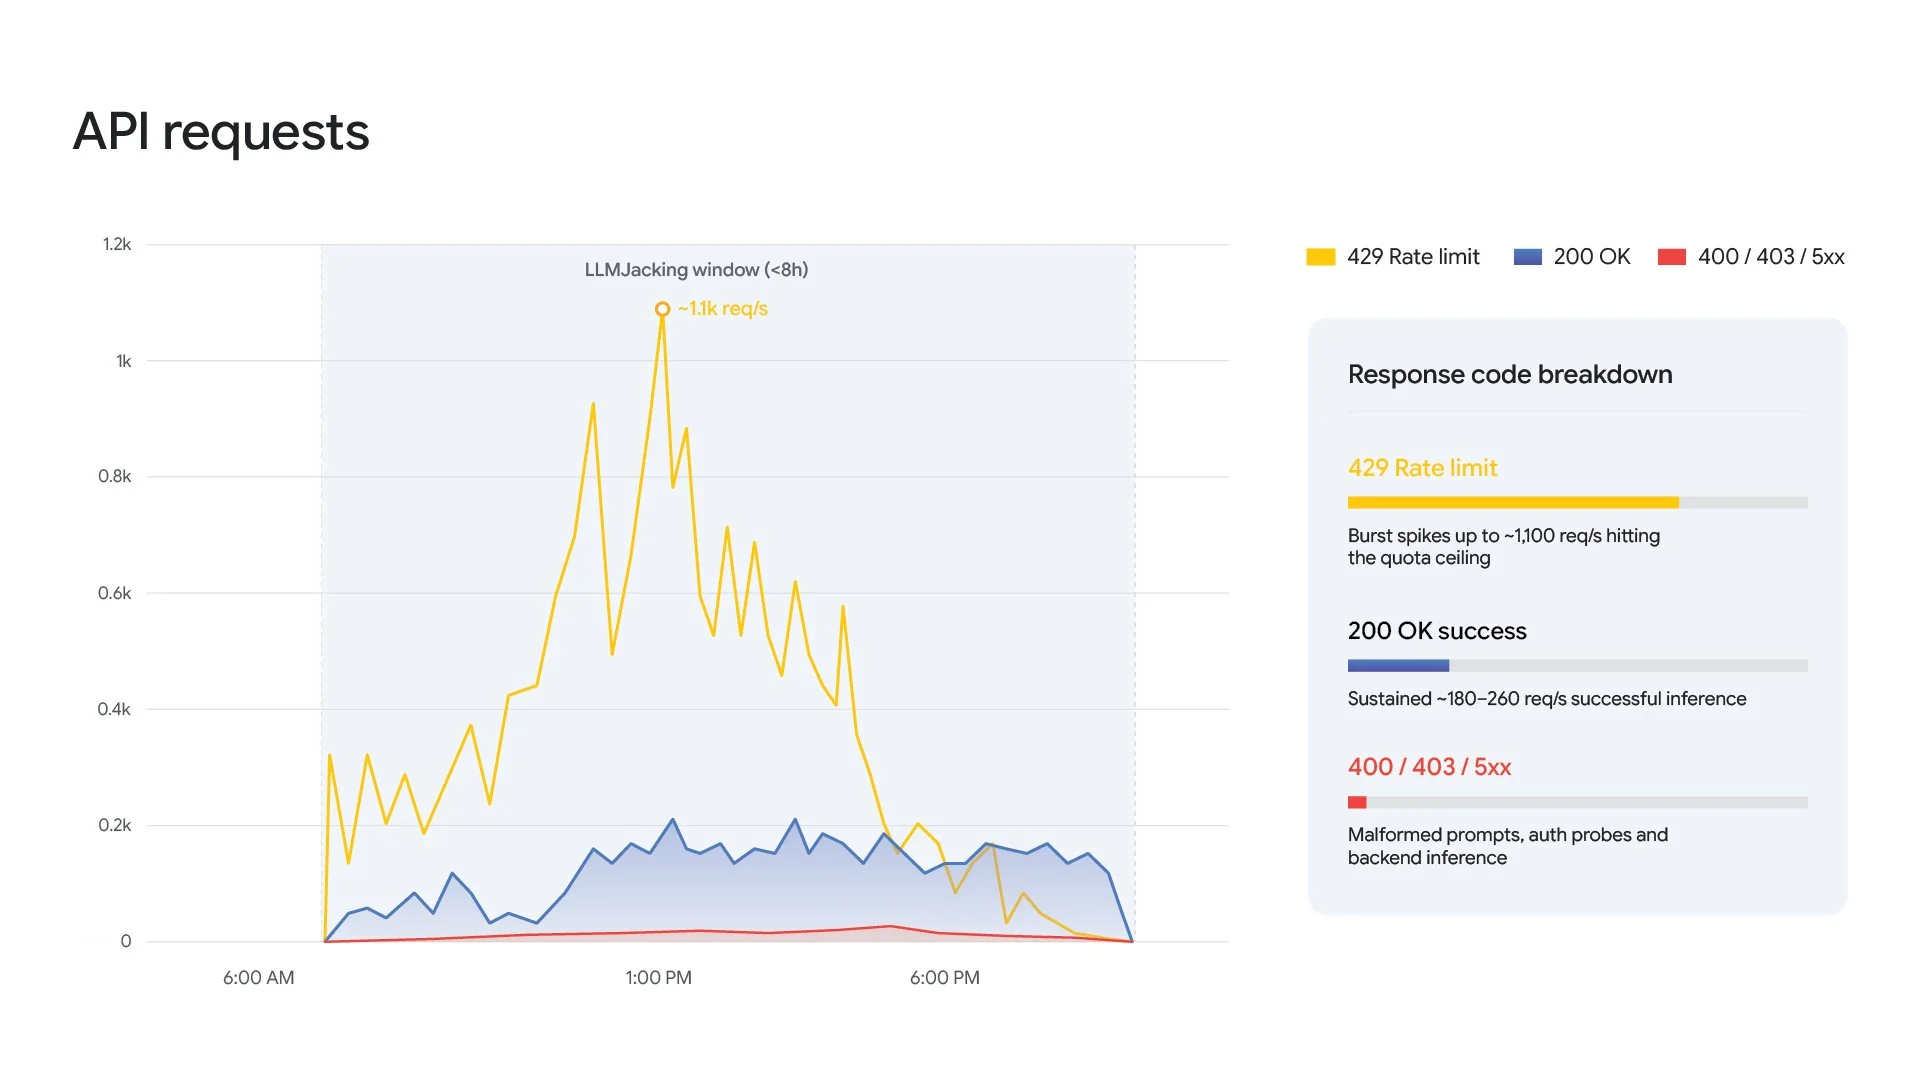
ანგარიშში ცალკე თავი ეთმობა LLMJacking-ს — ეს არის სხვისი ღრუბლოვანი ინფრასტრუქტურის ან AI მოდელების API გასაღებების მოპარვა და მათი გამოყენება მსხვერპლის ხარჯზე. Mandiant-ის ცნობით, ფინანსურად მოტივირებული ჯგუფები ტეხენ კომპანიების სერვერებს, იპარავენ AI მოდელებზე წვდომას და მას შავ ბაზარზე ყიდიან. ზოგიერთ ინციდენტში მსხვერპლი კომპანიის სახელით ერთ დღეში დახარჯულმა თანხამ 100 000 დოლარს გადააჭარბა, ხოლო ყველაზე მძიმე შემთხვევებში, ხარვეზის აღმოჩენამდე, ზარალმა 1 მილიონ დოლარს მიაღწია.
Google აცხადებს, რომ მუდმივად აძლიერებს საკუთარი მოდელების დაცვას, ბლოკავს საეჭვო ანგარიშებს და კორპორაციული კლიენტებისთვის იყენებს Google AI Threat Defense სისტემას, რომელშიც Gemini, Wiz, CodeMender და Mandiant ერთობლივად მუშაობენ. კომპანია ასევე ხაზს უსვამს Gemini 4 Carbon-ში ჩაშენებულ უსაფრთხოების მექანიზმებს.
რატომ არის ეს ტენდენცია მნიშვნელოვანი?
AI აგენტებით შეტევები კიბერთავდასხმის ფუნდამენტურ პრინციპებს არ ცვლის, თუმცა რადიკალურად ცვლის დროის ფაქტორს. როდესაც დაზვერვა, სისუსტის მოსინჯვა და ტაქტიკის შეცვლა წამებში ხდება, დაცვის ტრადიციული მექანიზმები რეაგირებას ვეღარ ასწრებს. მიუხედავად იმისა, რომ დღევანდელი აგენტური ხელსაწყოები ჯერ კიდევ ხმაურიანია და ხშირად ცდება, მათი განვითარების სისწრაფე აჩვენებს, რომ კიბერუსაფრთხოების ინდუსტრიას თავდაცვის სრულიად ახალ სტანდარტებზე გადასვლა მოუწევს.
წყაროები
სხვა თემები
 Gemini 4 Hydrogen: ახალი სწრაფი AI მოდელი
 Google-მა TPU 8tx და TPU 8i Max წარადგინა
 Gemini Omni 1.2 Flash: ახალი მოდელი Google-სგან